
Воровали, воруют и воровать будут.
Никуда от этого не денешься.
Защита сайта от копирования - это первое что должно вас волновать после написания. Воруют в основном не от далекого ума - воруют от бедности и желания быстро разбогатеть. Типа, у меня нет денег на заказ хороших и оригинальных текстов - вот сейчас надергаю хорошие статьи с разных сайтов и будет мне трафик и денюшка. Но поисковые системы постоянно развиваются и уже давно могут отличить оригинальные, авторские тексты от копи-паста. И приходит бан, АГС, а сайты такие презрительно называют "говносайтами".
Содержание
- 1 Для чего нужна защита сайта от копирования
- 2 Основные методы защиты
- 2.1 Запрещаем выделять и копировать текст правой кнопкой мыши
- 2.2 Указание авторства в Яндекс
- 2.3 Указание авторства в Google+
- 2.4 Быстрая индексация
- 2.5 Ссылки в тексте
- 2.6 Добавление к копируемому тексту ссылки на источник
- 2.7 Замена кириллицы на латиницу плагином
- 2.8 Замена кириллицы на латиницу скриптом
- 2.9 Блокировка распространенных ботов и парсеров
- 2.10 Последний вариант
- 3 Защита от использования ваших картинок
- 4 Рекомендации
Для чего нужна защита сайта от копирования
Вы потратили время на написание статьи или деньги на заказ написания статьи другим авторам, но если текст украдут и его проиндексируют быстрее на другом сайте, то в глазах поисковых систем вы будете плагиатчиком и отношение к вам будет соответственное.
Основные методы защиты
- Рассмотрим основные способы защиты текста от воровства:
- запрет выделения и копирования правой кнопкой мыши;
- указание авторства в Яндекс и Google;
- ссылка в тексте;
- быстрая индексация.
Запрещаем выделять и копировать текст правой кнопкой мыши
Это самый простой, но наверное и самый неправильный способ.
Реализуется во многих плагинах безопасности (не надо ничего дополнительно устанавливать). Например в плагине All In One WP Security это выглядит так:

- Все вроде не плохо, но:
- такая защита поможет только от школьников;
- напрочь убиваются поведенческие факторы сайта.
Если профи захотят скопировать текст с вашего сайта - они это сделают, вплоть до того, что сделают скрин экрана и распознают в файнридере.
А вот поведенческие факторы от такой защиты страдают. Захотел посетитель открыть страничку в другом окне - ан нет, правая кнопка мыши заблокирована и не стал задерживаться на сайте. А поисковые системы все это видят, и время на сайте и число отказов и т.д. И соответственно ранжируют ваш сайт.
Указание авторства в Яндекс
Для этого в Яндекс Вебмастер есть специальная функция "Оригинальные тексты". Сразу после публикации статьи заходим туда и вставляем свой текст в специальное поле.

Указание авторства в Google+
- на своем сайте на всех страницах делаем ссылку на свой профиль в Google+;
- а в своем профиле Google+ добавляем ссылку на свой интернет-ресурс.
Подробное описание как это сделать выходит за рамки данной статьи, но легко ищется в интернете.
Быстрая индексация
Кто первый встал - того и тапки.
Чем быстрее будет проиндексирована ваша новая страница - тем больше шансов, что авторство присвоят именно вам. Скорость индексации напрямую зависит от того как часто поисковые роботы посещают ваш сайт. Как приручить роботов - тема отдельной большой статьи. Простейший пример - попросите ваших друзей, родственников и просто знакомых зайти на новую статью прочитать, лайкнуть, твитнуть и т.д. сразу после публикации.
Ссылки в тексте
Реализуется внутренней перелинковкой. В текст статьи вручную добавьте ссылки на другие статьи вашего сайта. Если ссылок будет несколько возможно вору не захочется возиться с их удалением и он просто перейдет на другой сайт для своих темных дел. А возможно "нехороший человек" не заметит ссылок и тогда ваш ссылочный профиль пополнится еще парой-тройкой ссылок на ваш ресурс.
Добавление к копируемому тексту ссылки на источник
Метод реализуется добавлением на сайт специального JavaScript, который к выделенному и скопированному тексту добавит ссылку на ваш сайт. Эту ссылку конечно можно удалить руками, но как правило на нее не обращают внимание и у вас появляется еще одна бесплатная ссылка.
Как оказалось вставить JavaScript довольно просто:
- копируем текст скрипта;
- меняем в нем ссылку на свой сайт;
- вставляем текст в соответствующее поле темы оформления WordPress.
<!-- ЗАЩИТА ОТ КОПИРОВАНИЯ--> <script type="text/javascript">// function addLink() { var body_element = document.getElementsByTagName('body')[0]; var selection = window.getSelection(); // Вы можете изменить текст в этой строчке var pagelink = "<p>Источник: <a href='"+document.location.href+"'>"+document.location.href+"</a>, авторская статья с сайта © siteask.ru</p>"; var copytext = selection + pagelink; var newdiv = document.createElement('div'); newdiv.style.position = 'absolute'; newdiv.style.left = '-99999px'; body_element.appendChild(newdiv); newdiv.innerHTML = copytext; selection.selectAllChildren(newdiv); window.setTimeout( function() { body_element.removeChild(newdiv); }, 0); } document.oncopy = addLink; //</script> |
Замена кириллицы на латиницу плагином
Плагин АнтиКопипаст заменит похожие кириллические символы на латинские.
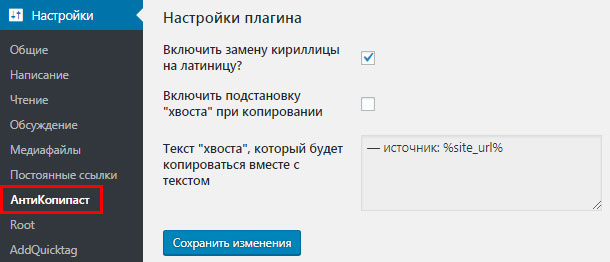
Проверим кусок текста выше на SEO - проверка находит 12 замен:

Подмена происходит только при копировании, а поисковикам отдается нормальный текст.
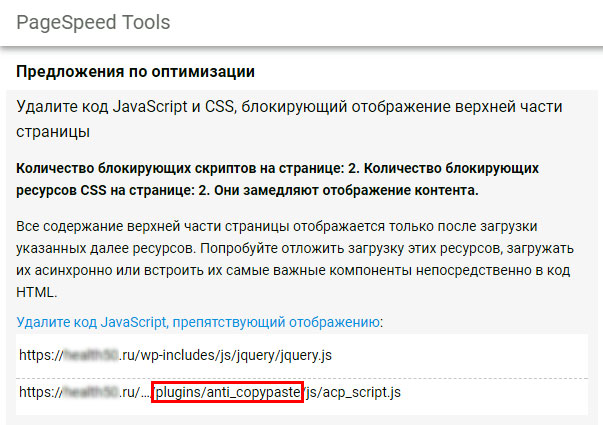
К сожалению плагин вставляет код в header темы WordPress, что сразу же понижает рейтинг PageSpeed Insights с 79/91 на 61/91:
Замена кириллицы на латиницу скриптом
Нашел вариант как можно заменить вышеуказанный плагин скриптом который можно поместить перед закрывающим тегом bode темы WordPress (подсмотрено здесь и обсуждали здесь):
<script type="text/javascript"> function addTrans() { var d = document.getElementsByTagName('body')[0]; var e = window.getSelection(); var c = e + ""; var f = "С с Е е Т О о р Р А а Н К Х х В М y З 3".split(/ +/g); var g = "C c E e T O o p P A a H K X x B M у 3 З".split(/ +/g); var b; for (var b = 0; b < f.length; b++) { c = c.split(f[b]).join(g[b]) } var a = document.createElement('div'); a.style.position = 'absolute'; a.style.left = '-99999px'; d.appendChild(a); a.innerHTML = c; e.selectAllChildren(a); window.setTimeout(function () { d.removeChild(a) }, 0) } document.oncopy = addTrans; </script> |
Тот же скрипт, если вы любите минимализм:
<script type="text/javascript">function addTrans(){var d=document.getElementsByTagName('body')[0];var e=window.getSelection();var c=e+"";var f="С с Е е Т О о р Р А а Н К Х х В М y З 3".split(/ +/g);var g="C c E e T O o p P A a H K X x B M у 3 З".split(/ +/g);var b;for(var b=0;b<f.length;b++){c=c.split(f[b]).join(g[b])}var a=document.createElement('div');a.style.position='absolute';a.style.left='-99999px';d.appendChild(a);a.innerHTML=c;e.selectAllChildren(a);window.setTimeout(function(){d.removeChild(a)},0)}document.oncopy=addTrans;</script> |
Блокировка распространенных ботов и парсеров
В .htaccess добавляем блокировку распространенных ботов и парсеров:
# BEGIN Bad Bot Blocker SetEnvIfNoCase User-Agent "Abonti|aggregator|AhrefsBot|asterias|BDCbot|BLEXBot|BuiltBotTough|Bullseye|BunnySlippers|ca\-crawler|CCBot|Cegbfeieh|CheeseBot|CherryPicker|CopyRightCheck|cosmos|Crescent|discobot|DittoSpyder|DotBot|Download Ninja|EasouSpider|EmailCollector|EmailSiphon|EmailWolf|EroCrawler|Exabot|ExtractorPro|Fasterfox|FeedBooster|Foobot|Genieo|grub\-client|Harvest|hloader|httplib|HTTrack|humanlinks|ieautodiscovery|InfoNaviRobot|IstellaBot|Java/1\.|JennyBot|k2spider|Kenjin Spider|Keyword Density/0\.9|larbin|LexiBot|libWeb|libwww|LinkextractorPro|linko|LinkScan/8\.1a Unix|LinkWalker|LNSpiderguy|lwp\-trivial|magpie|Mata Hari|MaxPointCrawler|MegaIndex|Microsoft URL Control|MIIxpc|Mippin|Missigua Locator|Mister PiX|MJ12bot|moget|MSIECrawler|NetAnts|NICErsPRO|Niki\-Bot|NPBot|Nutch|Offline Explorer|Openfind|panscient\.com|PHP/5\.\{|ProPowerBot/2\.14|ProWebWalker|Python\-urllib|QueryN Metasearch|RepoMonkey|RMA|SemrushBot|SeznamBot|SISTRIX|sitecheck\.Internetseer\.com|SiteSnagger|SnapPreviewBot|Sogou|SpankBot|spanner|spbot|Spinn3r|suzuran|Szukacz/1\.4|Teleport|Telesoft|The Intraformant|TheNomad|TightTwatBot|Titan|toCrawl/UrlDispatcher|True_Robot|turingos|TurnitinBot|UbiCrawler|UnisterBot|URLy Warning|VCI|WBSearchBot|Web Downloader/6\.9|Web Image Collector|WebAuto|WebBandit|WebCopier|WebEnhancer|WebmasterWorldForumBot|WebReaper|WebSauger|Website Quester|Webster Pro|WebStripper|WebZip|Wotbox|wsr\-agent|WWW\-Collector\-E|Xenu|Zao|Zeus|ZyBORG|coccoc|Incutio|lmspider|memoryBot|SemrushBot|serf|Unknown|uptime files" bad_bot Deny from env=bad_bot # END Bad Bot Blocker |
Последний вариант
И последний вариант - писать владельцам с угрозами о нарушении авторских прав. Грамотное составленное письмо (с просьбой удалить материал или поставить прямую индексируемую ссылку на сайт-источник) в большинстве случаев срабатывает!
Защита от использования ваших картинок
Еще есть такое явление как доры. Это говносайты с тысячами и миллионами текстов скопированными с популярных сайтов. Естественно никто вручную там не копируют - используют специальные программы "парсеры", которые вычленяют текст из исходного кода ваших страницы. Поисковые системы борются с этим явлением, находят и банят доры, живут они недолго.
Но что самое противное, как правило, доры не закачивают ваши картинки к себе, а используют отсылку к вашей картинке. Получается что изображение выводится на их сайте, однако фактически оно передается из вашего. Такое явление называется хотлинк и вызывает дополнительную нагрузку на ваш хостинг.
Для борьбы с хотлинком есть 2 варианта:
1. В любом приличном плагине безопасности есть пункт защиты от хотлинка. Например в All In One WP Security & Firewall он выглядит так:

По сути эта функция в плагине прописывает несколько команд в вашем файле .htaccess
2. В принципе тоже самое, и даже лучше, мы можем сделать сами. Для этого в файле .htaccess прописываем (обязательно сделайте бэкап содержимого файла):
RewriteEngine on RewriteCond %{HTTP_REFERER} !^$ RewriteCond %{HTTP_REFERER} !^http(s)?://(www\.)?http://site.ru [NC] RewriteRule \.(jpg|jpeg|png|gif)$ http://site.ru/hotlink.jpg [NC,R,L] |
Где:
Помочь в составлении кода для .htaccess (и сгенерировать более сложные правила) вам может специальный сервис - htaccesstools.com/hotlink-protection
Техподдержка с Beget посоветовала немного другой вариант:
<IfModule mod_rewrite.c> RewriteEngine On RewriteCond %{HTTP_REFERER} !^first-apartment.ru/? [NC] RewriteRule .*.(jpg) - [F] </IfModule> |
Недостатки защиты от хотлинка. Если вы используете свои картинки на различных сервисах (допустим рассылка почты), естественно они не будут показываться и там. Это можно обойти - включив в код строчку со списком исключений.
Почему может не работать хотлинк? На многих хостингах помимо сервера Apache установлен еще и nginx, поэтому все написанное в .htaccess для работы с картинками попросту игнорируется. Попросите техподдержку внести необходимые изменения в настройку сервера для вашего сайта. Ребята из Beget сделали это для меня буквально за пару минут.
Рекомендации
- указываем авторство в Яндекс;
- указываем авторство в Google+;
- ставим JavaScript;
- делаем внутреннюю перелинковку;
- не стесняемся просить друзей лайкнуть и твитнуть новый материал.
К сожалению скрипт с заменой букв и скрипт с добавлением ссылки при копировании вместе корректно работать не будут. Поэтому используем что-то одно.
- Автоматом копипаст все равно получается ГС, а ручные копипастеры вас десятой стороной обходить будут если:
- текст в статье ссылается на конкретные картинки, типа «как видно на картинке выше»;
- в тексте много конструкций типа «как мы писали ранее в этой статье» или "подробнее читайте в этом нашем материале»;
- много авторского контента типа «и я, мастер Иванов Иван, сто раз на своем сайте siteask.ru говорил, что ...»;
- хочется взять и картинки, но там ватермарк, который не вырежешь в важном месте (например полупрозрачная печать);
- каждый раз когда копипастер делает Ctrl+c и Ctrl+v ему вставляется «Источник: https://siteask.ru/content/zashhita-sajta-ot-kopirovaniya.html, авторская статья с сайта © siteask.ru».
То есть копипастеру проще найти другой источник, так как ваш, по сути, нужно рерайтить.
Всем удачи и профита.
